Beszel als Serverüberwachung Lite inkl. Docker
Wirklich sehr lange Zeit, habe ich insbesondere meinen Root-Server, auf die Hardcorde-Weise überwacht. Ich habe schön per Shell meine Logs durchgeforstet, mir bei gewissen Ereignissen Mails zuschicken lassen und bei Docker brav docker ps verwendet. Allerdings wollte ich mir in der Hinsicht, auch endlich mal etwas Erleichterung verschaffen. Aus diesem Grund habe ich Beszel installiert. Diese Anleitung möchte ich teilen.
Die eigentliche Intention
Ich bin grundsätzlich keiner, der die Shell scheut, aber manchmal verspürt man doch irgendwie den Wunsch, eine Serverüberwachung in Chic und Einfach zu haben. Meine Besucher logge ich schließlich auch schon seit sehr langer Zeit mit Matomo (vorher piwik). Deswegen sollte man auch mal so langsam anfangen, gewisse Server-Dienste, die Server-Gesundheit und Logs in Farbe und Bunt im Browser zu überwachen. Einloggen muss man sich trotzdem, aber man hat eben vieles an einer Stelle und erspart sich das Sondieren an mehreren Ecken per Pedes.
Für Privatanwender, wird das mit den eierlegenden Wollmilchsäuen, unter den Serverüberwachungen, allerdings ziemlich dünn – habe ich mir sagen lassen. Es gibt durchaus dicke Dinger, die man sich jedoch als kleiner Mann nicht leisten kann. Daher kommt man leider nicht drumherum, auf mehrere verschiedene Lösungen zurückgreifen. Zumindest wenn man nicht vorhat, sich ein kleines Server-Imperium aufzubauen. Dann kann man so Bretter wie z. B. Netdata oder OpenObserve schon nutzen.
Was kann Beszel eigentlich alles?
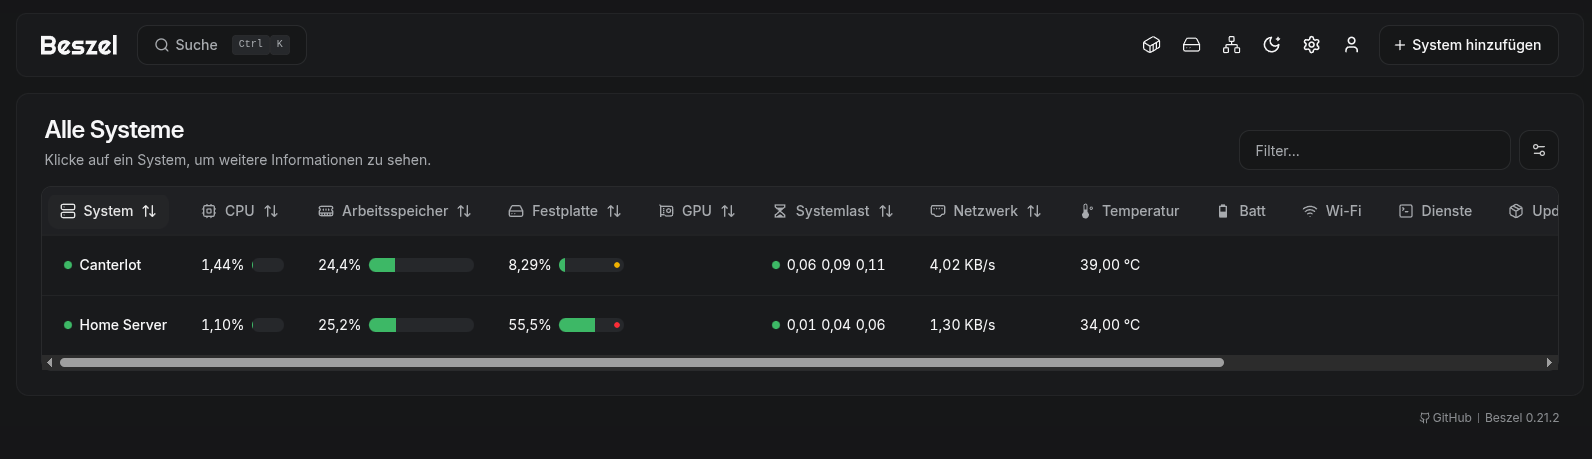
Beszel kann so einiges – jedoch leider nicht alles. Beszel bietet einen Hub, der alle Daten sammelt und verschiedenen Agenten, die auf den Servern laufen und die Daten zur Auswertung sammeln. Je nach Konfiguration holt sich Beszel die Daten oder die Agenten pushen es per Websocket an den Hub. Das Tool zeigt u. a. die Auslastung von CPU, RAM, den Festplatten an, kann aber auch GPUs überwachen. Dazu hat es noch einen Blick auf Netzwerkschnittstellen, kann S.M.A.R.T.-Werte sammeln und anzeigen und überwacht vor allem Docker-Container. Dei den Docker-Containern kann man sich zusätzlich noch die Logs mit anzeigen lassen, was das troubleshooting etwas erleichtert.
Neben dem Sammeln und Anzeigen von Daten, kann Beszel auch Benachrichtigungen bei Problemen oder bestimmten Ereignissen verschicken. Das geht u. a. per E-Mail, kann aber auch mittels Shoutrrr über Kanäle wie z. B. Matrix, Signal, Telegram uvm. berichten. Das sogar über mehrere gleichzeitig!
Was Beszel leider nicht kann, ist das Anzeigen von Systemlogs. Dazu ist leider ein extra Tool notwendig. Bis jetzt habe ich leider nichts gefunden, was Beszel ähnlich oder gleichwertig ist.
Beszel installieren und einsetzen
Voraussetzungen
- In erster Linien min. einen Server.
- Docker + Docker Compose – Gibt auch Binaries, doch ich beziehe mich hier auf die Docker-Variante.
- Wenn man im Heimnetz den Hub betreibt, der zu überwachende Server im Internet hängt und wie ich so einen tollen DS-Lite Stack ohne eigene IPv4 hat, ist ein Dienst wie z. B. Tailscale nötig, damit die Daten sicher und verschlüsselt übertragen werden.
- SSH-Zugang
Installation und Einrichtung von Tailscale
Machst Du die Überwachung nur im lokalen Netzwerk, kannst Du diesen Schritt überspringen.
- Einen kostenlosen Account anlegen.
- Nun klickst Du auf dem Dashboard, bzw. links unter Machines, auf Add Device (User Device). Hier gibst Du dann Linux an.
- Du bekommst dann eine URL, die Du in die Shell kopieren und ausführen musst. Hier wird ein Link generiert, den Du dann im Browser ausführen musst, damit die Maschine in Tailscale registriert wird. Dies machst Du mit allen Maschinen, die Du verbinden möchtest.
- Im Anschluss per
pingprüfen, ob sich die Maschinen im VPN verständigen können.
Den Hub installieren
- Als erster einen Ordner anlegen, in den dann die
docker-compose.ymlabgelegt und Beszel ausgeführt wird.
Als Beispiel:mkdir -p /opt/docker/beszel - In diesen Ordner reinspringen und dort mittels
nano docker-compose.ymldie Konfig anlegen.
Hier kommt dann folgendes rein:
services:
  beszel:
    image: henrygd/beszel
    container_name: beszel
    restart: unless-stopped
    environment:
      # Entweder die Server-Domain oder einfach localhost nehmen.
      # Das ist später für die Benachrichtigungen relevant, jedoch nicht für den Aufruf der Web-UI.
      - APP_URL=http://homeserver.pi:8090
      - CHECK_UPDATES=true
    ports:
      - 8090:8090
    volumes:
      - ./beszel_data:/beszel_data
Code-Sprache: YAML (yaml)- Mit
docker compose up -dkann der Dienst dann gestartet werden. - Im Anschluss kann Beszel im Browser z. B. mit
http://IP-ODER-DOMAIN:8090aufgerufen werden. Einen Reverse-Proxy kann Du selbstverständlich auch einrichten. Dies entnimmst Du aber am besten der offiziellen Doku.
Einen Agenten auf einer externen Maschine installieren
- Im Hub rechts oben auf + System hinzufügen klicken.
- Nachfolgend dann den Namen der Maschine, wie Du sie gerne in der Liste angezeigt bekommen möchtest, angeben. Bei Host / IP gibst Du – je nach Setup – die Server-IP des Tailscale-VPN an oder eben die nackte LAN-IP. Den Rest kannst Du so lassen.
- Nun klickst Du auf Docker compose kopieren und gehst per Shell auf die Maschine, auf die der Agent soll. Jetzt noch nicht auf System hinzufügen klicken, sondern fortfahren.
- Auf dem Agenten-Host, legst Du z. B. wieder mittels
mkdir -p /opt/docker/beszeleinen Ordner an und legst dort wieder mitnano docker-compose.ymldie Konfig an. In diese kommt dann das, was Du kopiert hast.
Hier ein Beispiel:
services:
  beszel-agent:
    image: henrygd/beszel-agent:alpine
    container_name: beszel-agent
    restart: unless-stopped
    network_mode: host
    # privileged: true wird u. a. benötigt, damit der Agent auf alles samt Hardware-Raid zugreifen kann. Wird aber bei Software-Raid nicht gebraucht.
    privileged: true
    # Sollte keine NVMe-SSD im System sein, kann SYS_ADMIN entfernt werden.
    cap_add:
      - SYS_RAWIO
      - SYS_ADMIN
    # Hier entsprechend die einzelnen Platten einbinden.
    # Bei Hardware-Raids muss meist noch sowas mit angegeben werden:
    # - /dev/megaraid_sas_ioctl_node:/dev/megaraid_sas_ioctl_node
    devices:
      - /dev/sda:/dev/sda
      - /dev/sdb:/dev/sdb
      - /dev/sdc:/dev/sdc
    volumes:
      - /var/run/docker.sock:/var/run/docker.sock:ro
      - ./beszel_agent_data:/var/lib/beszel-agent
      # Hier die entsprechenden Raid-Volumes zum Erfassen des belegten Speichers eintragen. Das müssen wir dann noch anlegen.
      # Für Software-Raid:
      # - /srv/raid/.beszel:/extra-filesystems/md0__Raid:ro
      - /home/.beszel:/extra-filesystems/sda4__Home:ro
    environment:
      LISTEN: 45876
      KEY: 'SSH-KEY' # Entsprechend Deiner der Hub-Angaben
      TOKEN: TOKEN # Entsprechend Deiner der Hub-Angaben
      HUB_URL: DEINE-HUB-URL # Entsprechend Deiner der Hub-Angaben
Code-Sprache: YAML (yaml)- Entsprechend dem, welches Setup Du hast, einen
.beszel-Ordner anlegen. Hast Du eine klassische Partitionierung, bei der z. B./homeeine eigenen Partition ist, legst Du mittelsmkdir /home/.beszeleinen Dummy-Ordner an. Dieser dient dazu, die Festplattenbelegung zu ermitteln. Das geht freilich auch auf einem System, bei dem nur eine einzige Partition verwendet wird. Nutzt Du aber einen Software-Raid, bei dem z. B. System und Raid getrennt sind, legst Du erst mal im/home-Verzeichnis diesen Ordner an und dann zusätzlich auf dem Raid-Volume – z. B. unter/srv/raid. Den Rest macht dann Beszel. - Zum Schluss den Agenten mit
docker compose up -dstarten und im Hub auf System hinzufügen klicken. Die Maschine sollte dann in Kürze im Hub auftauchen.
Den Hub selbst mit überwachen
Wenn man Bock hat, kann man auch noch den Hub selber mit überwachen. Dazu wird einfach ein neues System hinzugefügt.
- Als Name dann z. B. Lokal und als Host / IP am besten die des eigentlichen Host-Systems (z. B. 192.167.x.x) angegeben.
- Nun gehst Du wieder auf Docker compose kopieren und öffnest auf dem Hub die
docker-compose.yml. - Dort fügst Du dann am Ende den kopierten Block ein, entfernst noch das
services, das automatisch mit erstellt wird und passt die Formatierung an.
Am Ende sollte es z. B. so aussehen:
services:
  beszel:
    image: henrygd/beszel
    container_name: beszel
    restart: unless-stopped
    environment:
      - APP_URL=http://homeserver.pi:8090
    ports:
      - 8090:8090
    volumes:
      - ./beszel_data:/beszel_data

  beszel-agent:
    image: henrygd/beszel-agent:alpine
    container_name: beszel-agent
    restart: unless-stopped
    network_mode: host
    cap_add:
      - SYS_RAWIO
      - SYS_ADMIN
    devices:
      - /dev/sda:/dev/sda
      - /dev/sdb:/dev/sdb
      - /dev/sdc:/dev/sdc
    volumes:
      - /var/run/docker.sock:/var/run/docker.sock:ro
      - ./beszel_agent_data:/var/lib/beszel-agent
      - /srv/raid/.beszel:/extra-filesystems/md0__Raid:ro
    environment:
      LISTEN: 45876
      KEY: 'GEHEIM'
      TOKEN: GEHEIM
      HUB_URL: http://homeserver.pi:8090
Code-Sprache: PHP (php)- Zum Schluss einfach mittels
docker compose down && docker compose up -dden Hub neu starten und Du hast dann auch noch den Hub selber in der Liste.
Kommentare zu 'Beszel als Serverüberwachung Lite inkl. Docker' (0)
Kommentar-Feed